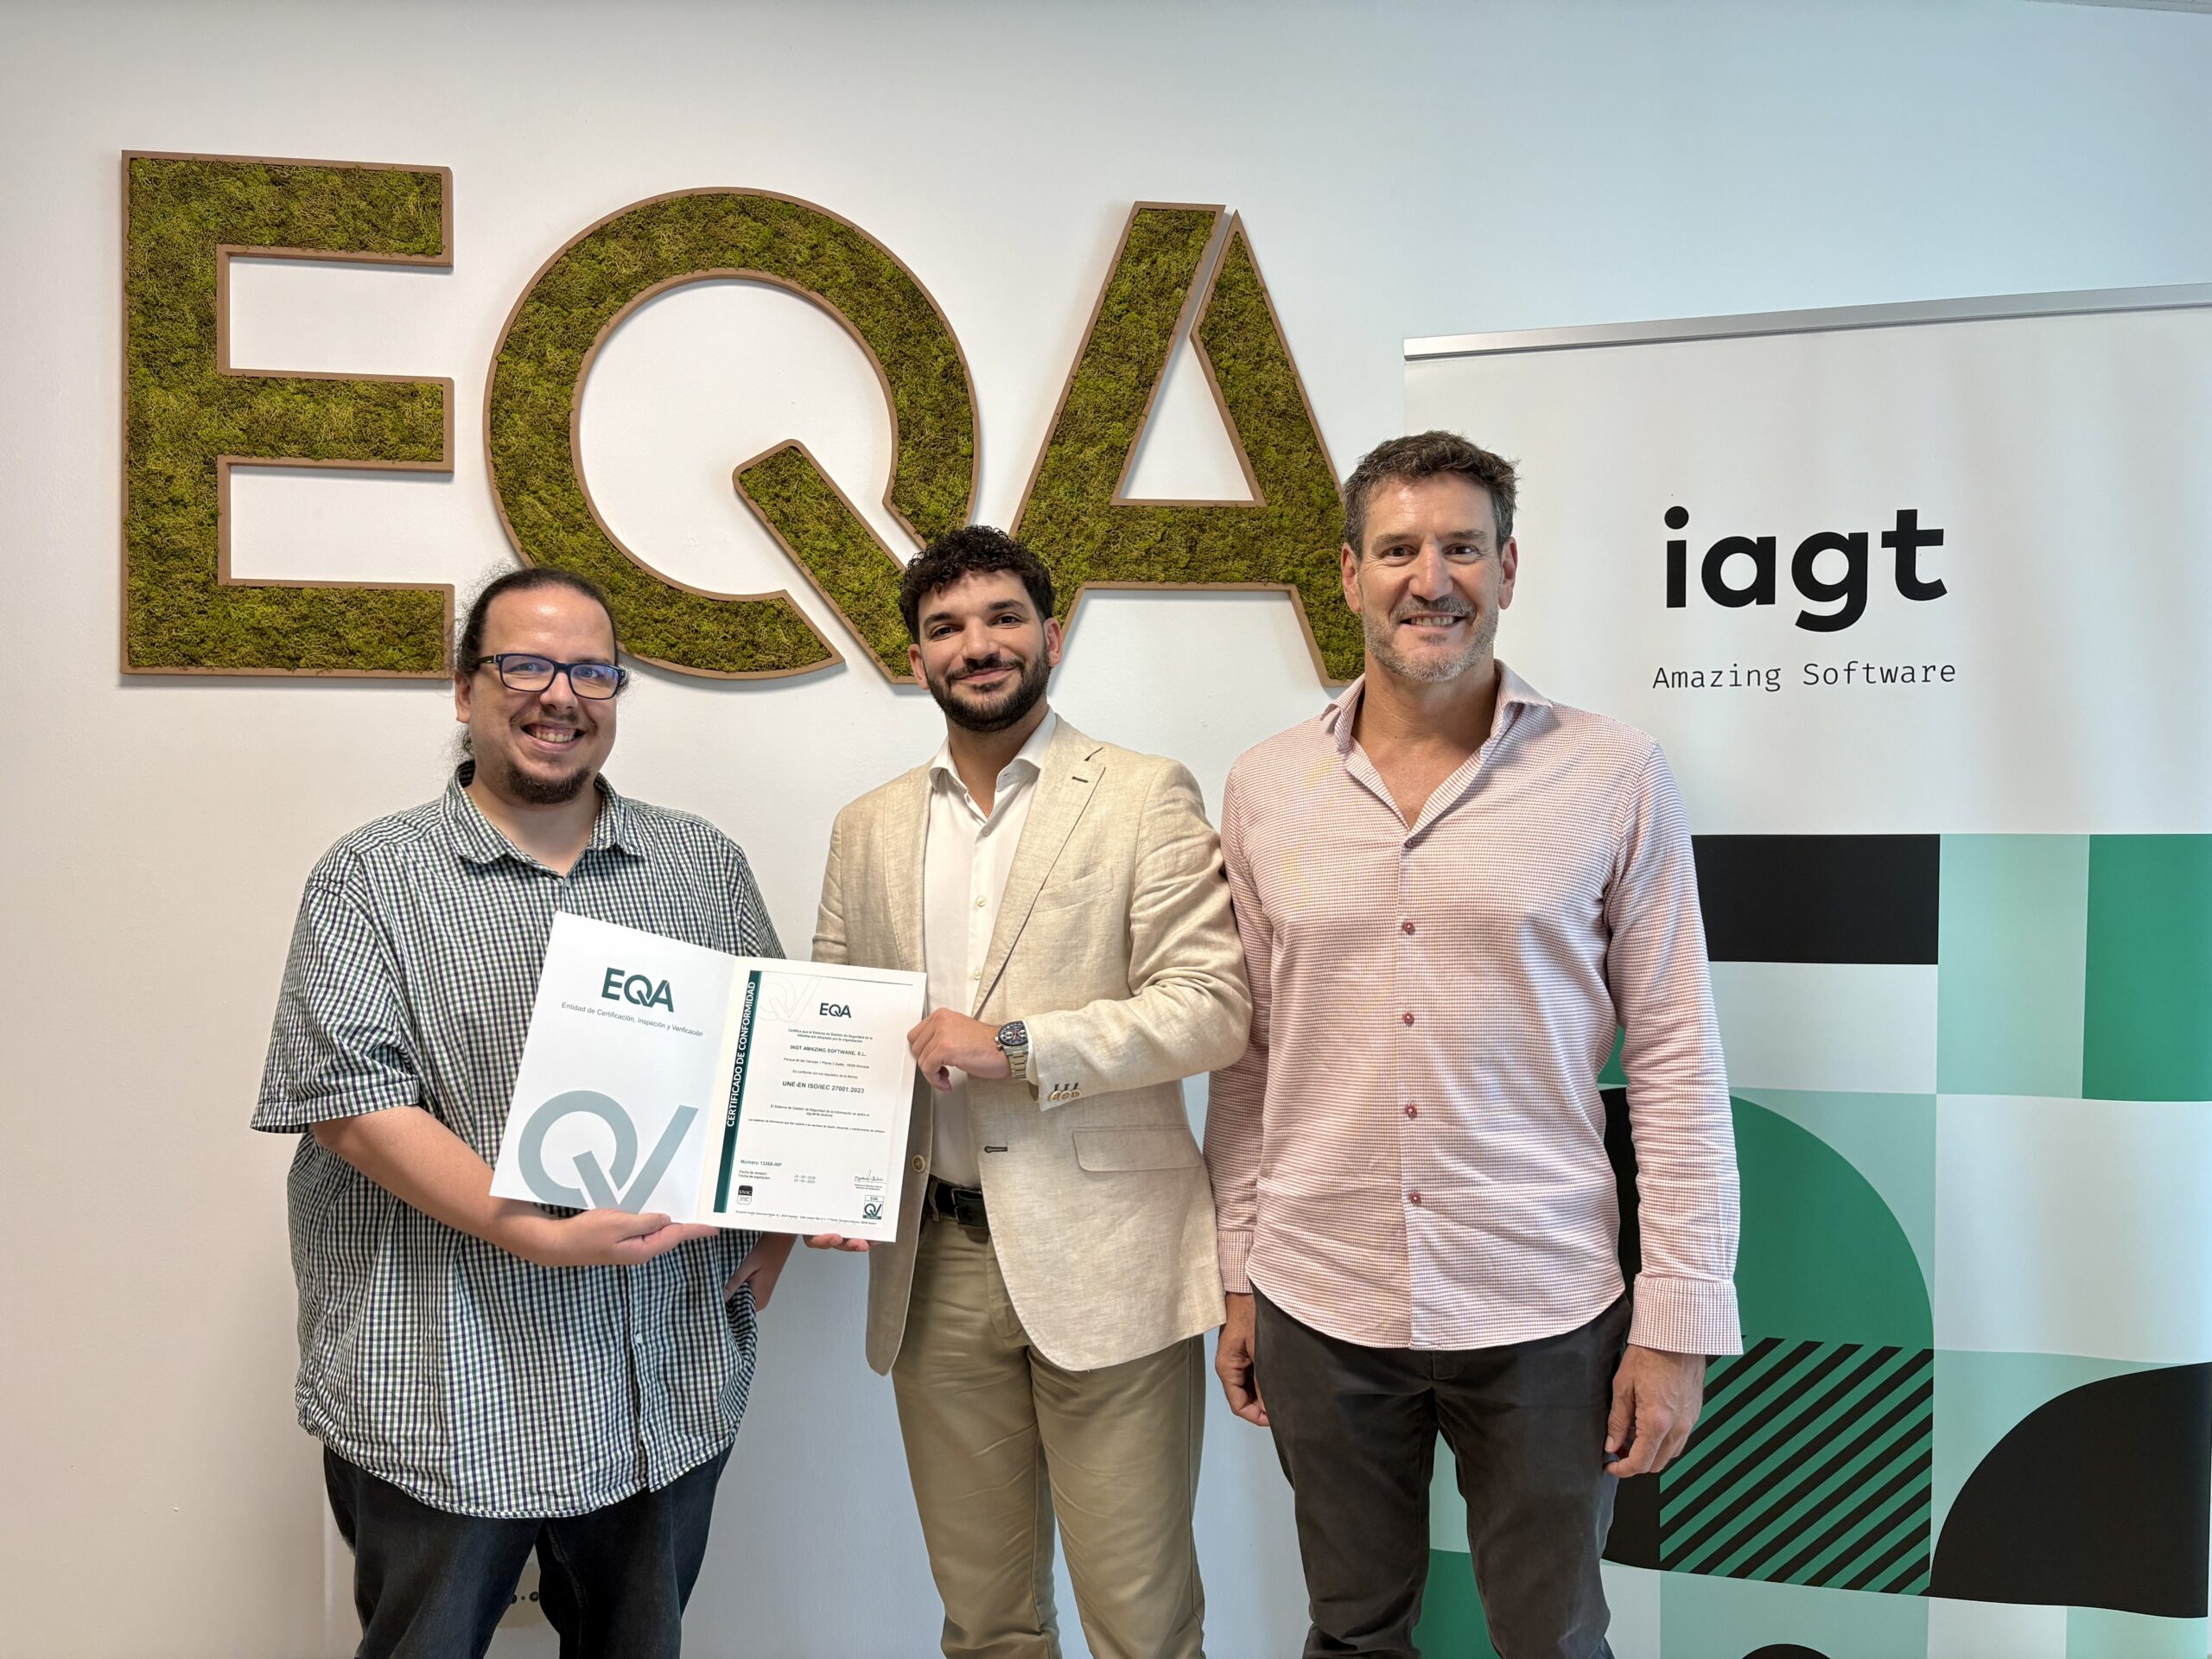
IAGT Amazing Software ya dispone de un sistema de gestión de seguridad de la información certificado de acuerdo con la norma ISO 27001 por EQA, el estándar internacional de referencia. La norma establece los requisitos necesarios para identificar, evaluar y tratar de forma sistemática los riesgos relacionados con la información, atendiendo a tres principios fundamentales: confidencialidad, integridad y disponibilidad.
Este reconocimiento acredita que IAGT cuenta con políticas, procesos y controles estructurados para gestionar la seguridad de la información y mejorarla de forma continua. Supone, además, consolidar una manera de trabajar que implica a toda la organización y que abarca tanto la tecnología como los procedimientos, las personas y la gestión de posibles incidentes.
Para una empresa especializada en el desarrollo de software, esta certificación resulta especialmente relevante. La seguridad afecta a todo el ciclo de vida de un proyecto: desde el tratamiento de los datos y la gestión de accesos hasta el desarrollo, la infraestructura, la continuidad del servicio y la relación con clientes y proveedores.
La ISO/IEC 27001 refuerza así el posicionamiento de IAGT como socio tecnológico para organizaciones que necesitan desarrollar soluciones con elevados requisitos de seguridad, control y fiabilidad. También aporta una referencia reconocida internacionalmente que permite demostrar, de forma documentada y evaluable, el compromiso de la compañía con la protección de la información.
Con esta certificación, IAGT avanza en la consolidación de un modelo de crecimiento en el que la innovación, la calidad del software y la seguridad evolucionan de forma conjunta.
En palabras de Eduardo Pavón, director técnico de IAGT
¿Qué supone para IAGT haber obtenido la certificación ISO 27001 y qué aspectos del trabajo realizado durante el proceso destacaríais?
La seguridad siempre ha sido una parte importante de nuestra forma de trabajar, conseguir la ISO 27001 nos ha ayudado a reforzar muchos de esos procesos y a asegurarnos de que toda la organización avanza en la misma dirección. En definitiva, es el reconocimiento a un trabajo que ya llevamos tiempo haciendo.
Si hubiera que destacar algo del proceso, sería la implicación de todo el equipo. La seguridad no es responsabilidad de una sola persona o de un departamento concreto, sino algo que nos afecta a todos. Ha sido un trabajo transversal que nos ha permitido detectar puntos de mejora, cuestionarnos cómo hacemos determinadas cosas y establecer una base más sólida para seguir creciendo.
¿Cómo creéis que esta certificación reforzará la relación con los clientes y la forma en la que IAGT aborda sus proyectos de software?
Nuestros clientes nos confían proyectos, datos y sistemas que forman parte de su negocio. Contar con una certificación como la ISO 27001 les permite saber que detrás de nuestro trabajo hay unos procesos y unos controles de seguridad claros.
A nivel de proyecto refuerza algo que para nosotros es fundamental: pensar en la seguridad desde el principio. No es un proceso aislado sino una parte más de cómo diseñamos, desarrollamos y mantenemos el software.
Al final, la certificación nos ayuda a hacer mejor nuestro trabajo y a dar más garantías a nuestros clientes, pero también nos exige seguir revisándonos y mejorando. Esa filosofía de mejora continua es parte fundamental de como entendemos el desarrollo de software y la seguridad tenía que estar también.